ファストファッションブランドのASOSは「不正な顧客警告」を確認し、一部の「重要な個人データ」がアクセスされたと考えている。
オーストラリア、英国、その他世界の顧客にはこのアプリについて通知されており、ショックを受けた顧客はソーシャルメディアで信じられないスクリーンショットを共有している。

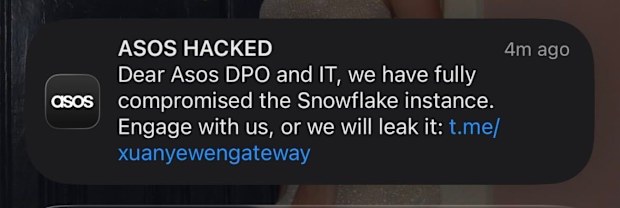
オーストラリア、英国、その他世界の ASOS の顧客は、ファッション ブランドからのアプリ通知のスクリーンショットをすぐに共有しています。 提供/ミカラ・テオカルス
火曜日に送信されたメッセージは、同社のシステムが侵害され、ハッカーが顧客情報を公開すると脅迫したと主張している。
AEST午後8時頃に送信されたアラートには、「ASOSがハッキングされた」と書かれていた。
「ASOS DPO および IT の皆様、Snowflake サンプルが完全に侵害されました。ご連絡ください。さもなければ公開します。」
ASOSは午前10時(AEDT午後8時)に送信された「不正顧客警告」を確認し、基本的な個人情報はアクセスされたものの、支払いの詳細やパスワードは漏洩していないと考えていると述べた。
ただし、侵害の範囲についてはまだ調査中です。
ASOSの広報担当者は火曜日午後(水曜日午前AEDT)にnine.com.auへの声明で、「顧客との通信に使用しているサードパーティプラットフォームでの不正行為を調査している」と述べた。
「私たちは警告プラットフォームへのアクセスを制限するための措置を直ちに講じ、社内外の専門アドバイザーおよびすべての関連当局と協力しています。
「名前や連絡先の詳細を含む基本的な個人情報がアクセスされた可能性があります。支払いカード情報やアカウントのパスワードが影響を受けたとは考えていません。」
サイトにログインする際にポップアップやその他のメッセージは表示されず、同社はアプリとウェブサイトの両方が正常に動作しており、「当社の業務は何ら中断されていない」と認めている。
「顧客の信頼は私たちにとって非常に重要であり、状況が変化した場合には アップデートは必要に応じて提供されます」と彼らは述べた。

ASOSはまだこのニュースを顧客に発表しておらず、nine.com.auのコメント要請にもすぐには応じていない。 ゲッティ
アプリのメッセージ経由で加入者に送信されるリンクは、Telegram メッセージング アプリ上に新しく作成された、Xuanye グループのゲートウェイというラベルの付いたチャネルにユーザーを誘導します。
その後、彼らはテレグラムチャンネル内に、このサイトは顧客にとって安全であるというメッセージを投稿した。
彼らによると、「混乱を避けるため、影響を受ける組織のプログラムは安全です」 スカイ UK。
「このインシデントには顧客データが関係しており、これらのデータは当社のサーバー上で安全に保管されており、一定期間アクセスされません。サイバーセキュリティ環境における現在の情報開示状況を考慮すると、このインシデントに対する当社の寛大な開示に感謝していただけると思います。」
サイバーセキュリティの専門家ソフォス 同社の専門家らは英国メディアに対し、このグループについてこれまで聞いたことがなく、同社が管理するどのチャンネルにも出演していないと述べた。
サイバーセキュリティ会社チェック・ポイントのシャーロット・ウィルソン氏は、もしそれが確認されれば非常に深刻な侵害になると述べた。
ウィルソン氏はBBCに対し、「ハッカーがASOSの個人アプリを身代金メモに変えるという、特に厚かましいことをしたようで、確認されればこれは重大な攻撃だ」と語った。
「何百万人もの人々が、携帯電話のアプリ通知は会社から直接送られてくるものであるため、信頼しています。」
によると スカイ UK英国に本拠を置くこのファッション ブランドは約 2,800 人の従業員を擁し、その価値は約 6 億 200 万ポンド (11 億 5,000 万ドル) です。
Global Sales には、過去 12 か月間に購入を行った 1,640 万人のアクティブな顧客がいます。
同社の株価は明らかな侵害が起きる前から上昇していたが、不審なニュースが浮上した後、火曜日のロンドン証券取引所で最大15%下落した。
ASOSは株主を安心させるため、「事業への潜在的な影響を判断するには時期尚早」だが、必要に応じて大手世界プロバイダーとサイバーセキュリティ保険に加入していると述べた。
スノーフレークとは何ですか?
この投稿では、ハッカーがクラウドデータストレージ会社Snowflakeに関連すると思われる「Snowflakeモデルを完全に侵害した」と主張している。
同社は機密性の高い顧客データを保存するために多くの小売業者によって使用されており、チケットマスター、ライブ ネイション、サンタンデール銀行、AT など、以前にもデータ侵害の対象となっています。&T.
Snowflake は、Snowflake プラットフォームに対していかなる譲歩もしていないと nine.com.au に語った。
「現在報告されている警報を認識し次第、調査を開始した」と広報担当者は述べた。
「現時点では、Snowflake プラットフォームにいかなる妥協も見つかっていないと報告できます。
「当社は顧客のプライバシーとセキュリティを非常に重視しています。調査は進行中であり、より多くの情報が入手可能になり次第、さらなる最新情報を提供します。」

ASOS Web サイトは、ポップアップやその他のメッセージもなく、通常どおり動作しているようです。 ノア
Horizon3 のサイバーセキュリティ専門家である Dan Bird 氏は、このメッセージは、侵害が Snowflake データベースを超えて広がっていることを顧客に示していると述べました。
「ASOSアプリのユーザーにプッシュ通知を送信するには、同社の通知システムにアクセスする必要がある。この通知システムは、攻撃者らが侵害したと主張するSnowflakeデータプラットフォームとは別のものだ」とバード氏はBBCに語った。
「両方の主張が成り立つ場合、攻撃者が複数のドアを開ける資格情報を持っていることを意味します。」
オンライン セキュリティ会社ハントレスのセキュリティ運用シニア マネージャー、ドレイ アガ氏も同様の意見を述べています。
同氏は、「プッシュ通知は、攻撃者がASOSモバイルアプリを制御するシステムに侵入したことを示している。これは明らかな公の恐喝だ」と述べた。 で G監視員。

お客様は、電子メールやメッセージに関して注意することをお勧めします。 インスタグラム
「身代金要求を消費者デバイスに直接送信することは、企業に迅速な交渉を強いることを目的とした攻撃的な恐喝戦術です。データ侵害の正式な確認を待つ間、標的を絞ったフィッシング行為に注意するよう購入者にアドバイスします。」
英国の法律では、企業は個人データ侵害を発見してから 72 時間以内に情報コミッショナー局に報告する必要があります。
場合によっては、国家サイバーセキュリティセンターや警察への通報も求められる。
顧客は何をすべきでしょうか?
お客様は、不審なアクティビティや追跡メッセージに注意することをお勧めします。
NordVPN の CTO マリウス・ブリディス氏は、「注目を集めるサイバー事件はフィッシング攻撃に最適な環境を生み出します」と述べています。
「犯罪者は、ASOS を装った電子メールやテキストを送信することでこの広告を悪用し、顧客にパスワードのリセット、支払い詳細の確認、注文の確認、返金の要求を要求する可能性があります。」